
FIELD NOTES / ENGINEERING DECISIONS不只展示結果,
不只展示結果,
也留下判斷過程。
深入拆解 Agentic SOC、SIEM、AI Agent 與資安平台如何被設計、驗證與持續改善。
資安基礎 01資安調查與鑑識 03資安自動化與 AI 01
 ARTICLE / FEATURED
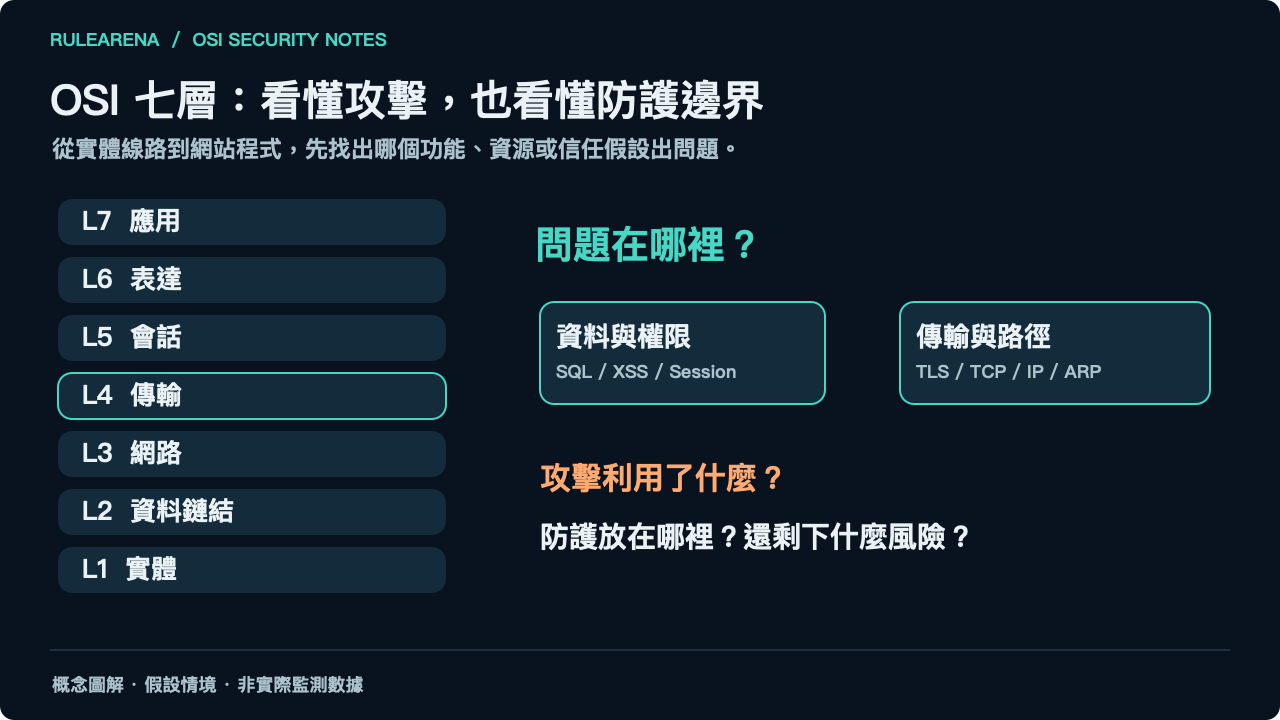
OSI 七層資安防護指南:從 ARP 欺騙、DDoS 到 HTTPS 的保護邊界
OSI 七層不只是面試背誦題。本文從線路、交換器一路到網站程式,搭配四張圖解說明 ARP 欺騙、MAC Flooding、SYN Flood、登入狀態與 HTTPS 的防護邊界,整理各層該問的問題、常見誤解與防護條件。
ARTICLE ARCHIVE
更多工程文章
 ARTICLE / FIELD NOTE
Process Monitor 入門:追查可疑程式讀了哪些檔案、把資料寫到哪裡
找到可疑程式後,怎麼查清楚它碰過哪些文件?延續 update-check.exe 的調查案例,從擷取、篩選與確認身分開始,追查 ReadFile、WriteFile、核對副本並保存 PML,補齊影片未展開的欄位、常見結果與排查方法。
 ARTICLE / FIELD NOTE
軟體裝了這麼多,誰在連網?TCPView 欄位、狀態與調查實作指南
電腦裝了不少軟體,卻不知道誰在背景連網?本文從正常連線開始,帶你讀懂 TCPView 欄位與狀態,再沿著 process、程式路徑、IP 與 domain 縮小調查範圍,補上證據保存與後續查詢方法。
 ARTICLE / FIELD NOTE
Autoruns 不是病毒掃描器:從 Windows 自動啟動項目追查可疑程式
電腦變慢不等於中毒,Autoruns 顯示的也不是病毒名單。本篇延伸 RuleArena 實作影片,整理從降低雜訊、判讀簽章與 VirusTotal,到回查登錄與實際檔案的完整調查流程,並附上可直接使用的 AI 分析 Prompt。
 ARTICLE / FIELD NOTE
Agentic SOC 不只是多放幾個 AI Agent:RuleArena 如何定義 14 個 SOC 角色與權限邊界
RuleArena 將 14 個 SOC 角色的工作方式、升級鏈、委派關係與處置權限整理成可檢查的開源規格,並用結構驗證與情境 dry-run 降低 AI Agent 越權的風險。